Ciberataque con script malicioso golpeó a 178 organizaciones, entre ellas BBC, CNN y Zoom
Según la firma Report URI, un código malicioso inyectado vía Optimizely intentó robar criptomonedas, datos de tarjetas e infectar iPhones en sitios de 178 organizaciones el 16 de noviembre.
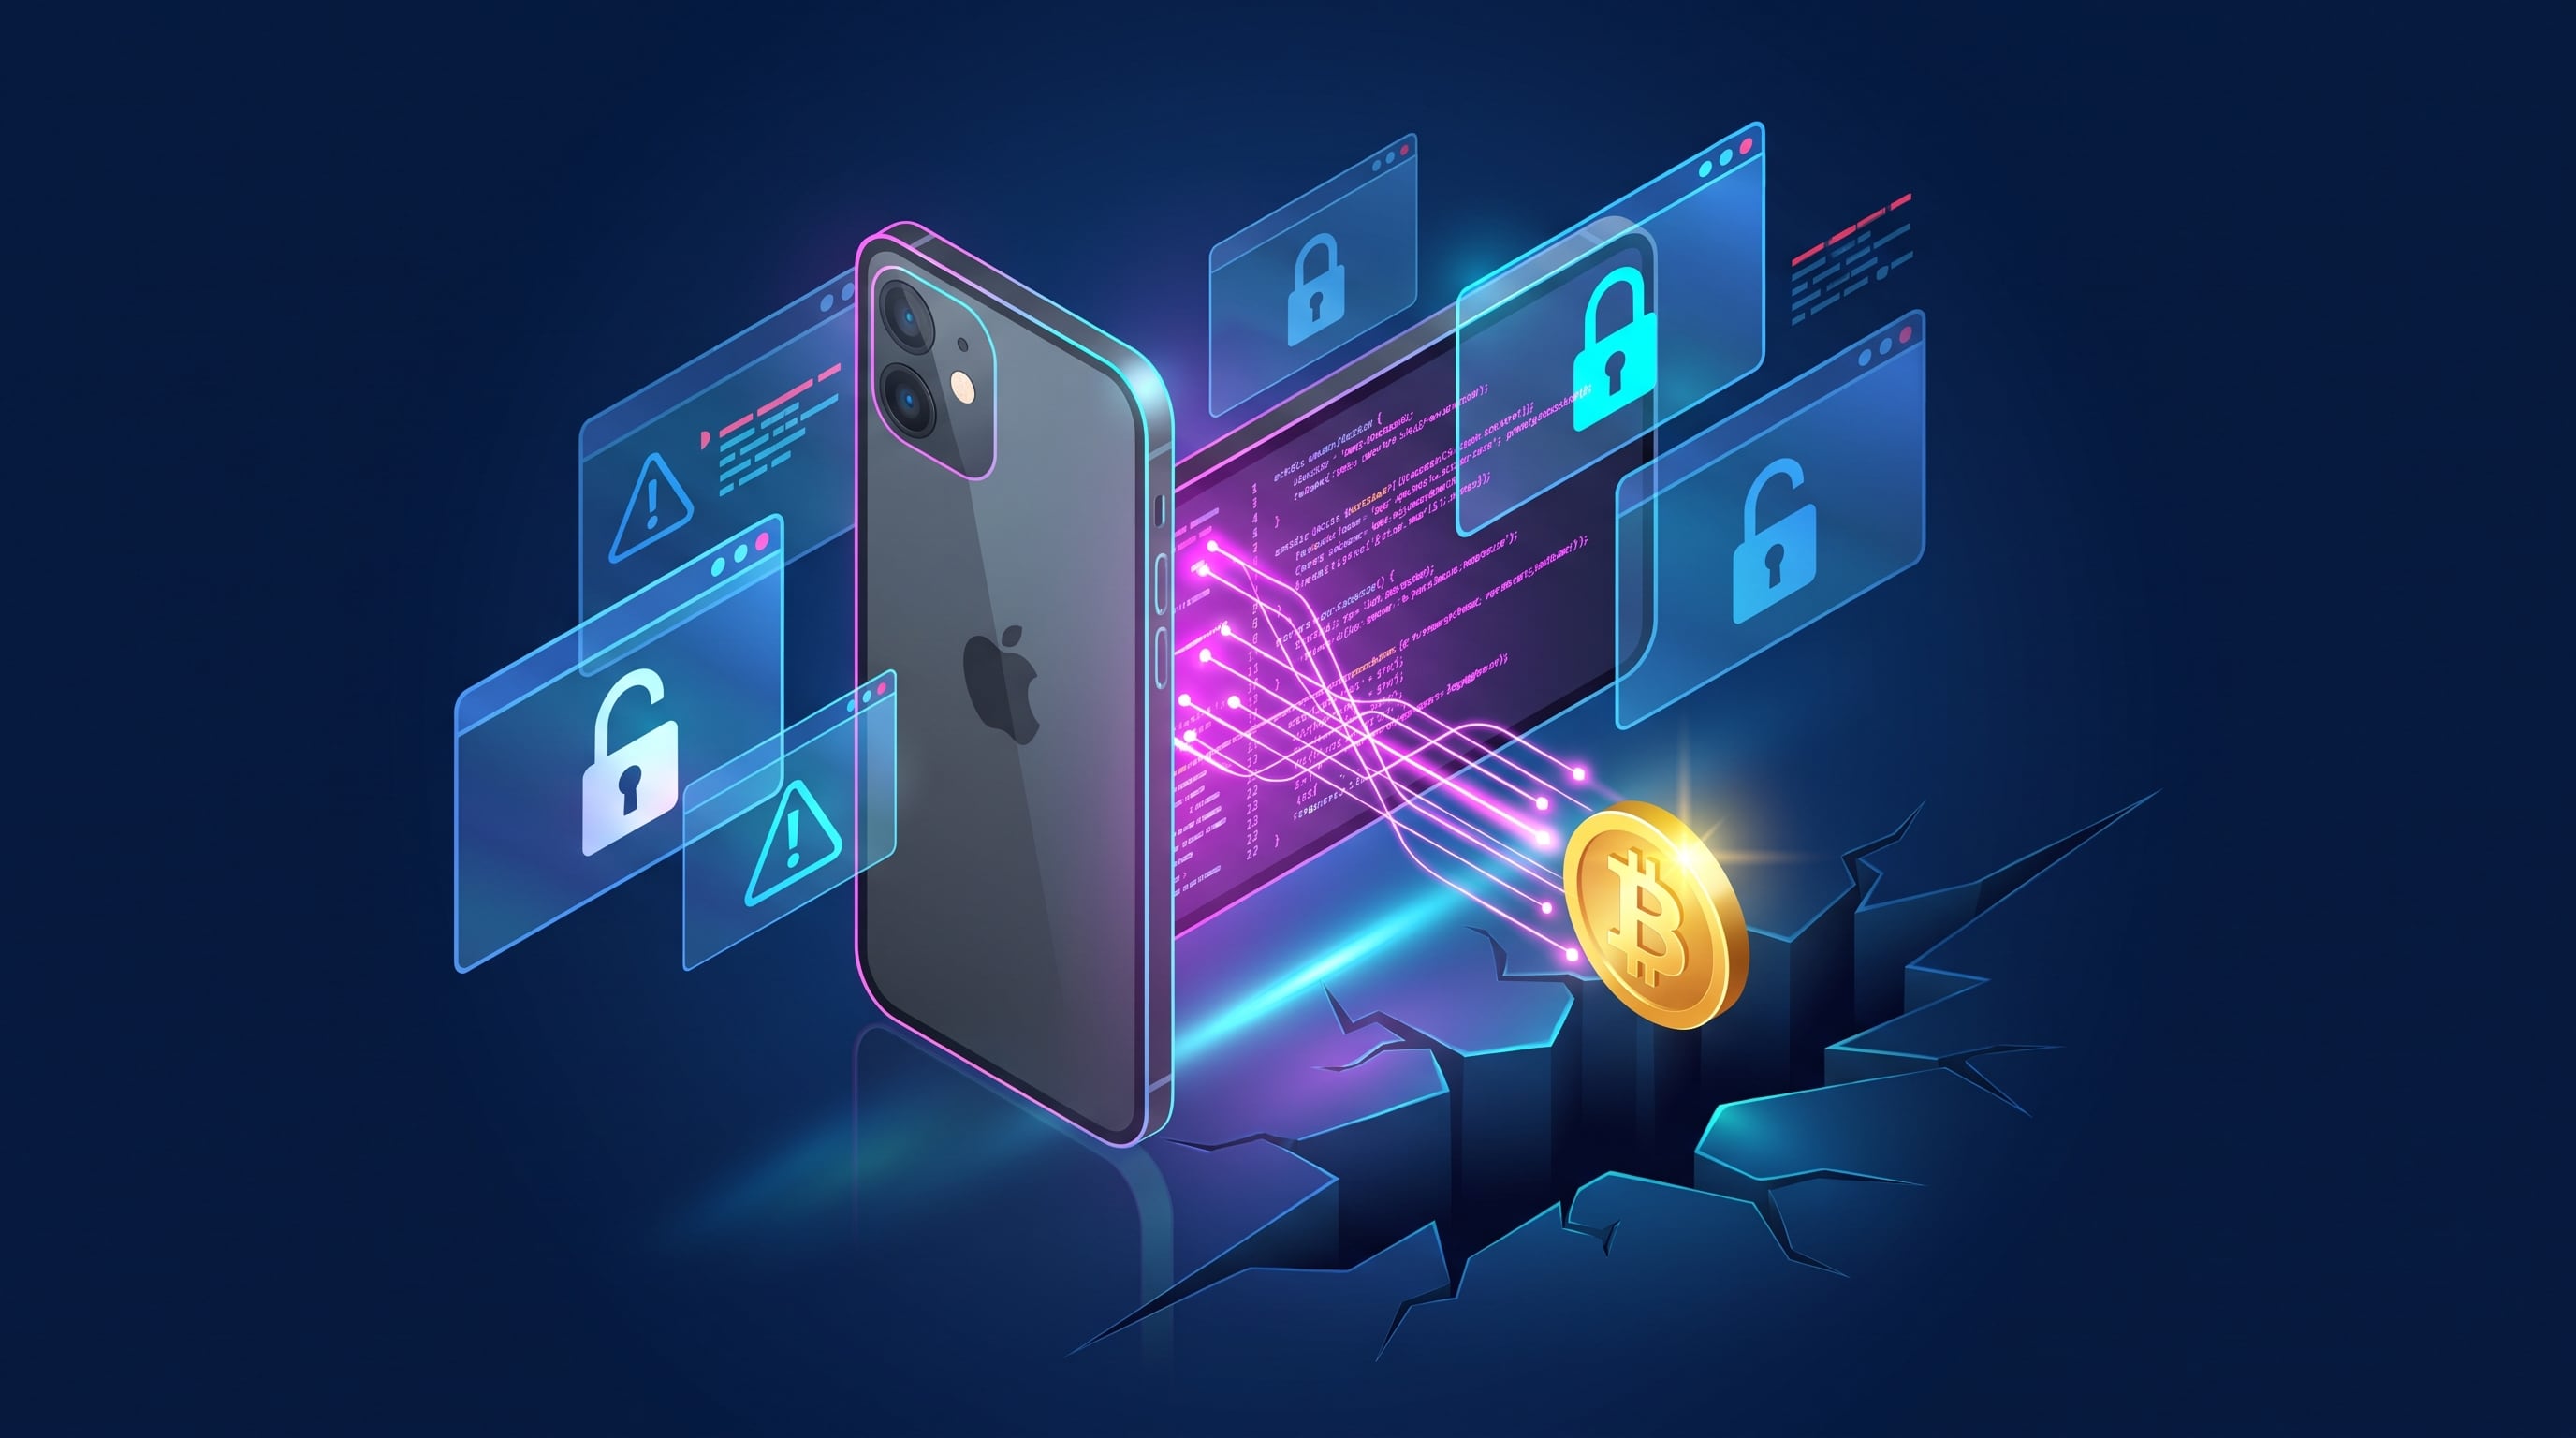
El 16 de noviembre se ejecutó un código malicioso en las páginas de 178 organizaciones, entre ellas Zoom, BBC, CNN, Salesforce, IKEA, HSBC y Equifax, según la empresa de seguridad Report URI, citada por Infobae. El ataque buscaba robar criptomonedas, copiar datos de tarjetas e infectar iPhones y iPads.
El investigador Scott Helme, fundador de Report URI, explicó que los atacantes no vulneraron cada sitio por separado. Escribieron su código en Optimizely Web, una plataforma que las empresas usan para probar distintas versiones de sus páginas. Como el script llegaba desde el servidor de Optimizely, los sitios lo trataban como confiable. Helme dijo que no se sabe cómo los atacantes accedieron a tantas cuentas de clientes sin relación entre sí, y precisó que Optimizely entregó exactamente lo que recibió, por lo que no hubo alteración de su red de distribución.
Según el informe, el código reemplazaba direcciones de billeteras de criptomonedas por las del atacante, de modo que quien copiaba una dirección para transferir podía pegar otra distinta. También registraba números de tarjeta, fechas de vencimiento y códigos de seguridad escritos en formularios propios del sitio, y enviaba cookies y capturas de pantalla. Los pagos en ventanas de procesadores externos quedaban fuera de su alcance. En dispositivos Apple cargaba dos conjuntos de herramientas, Coruna y DarkSword, que apuntan a versiones antiguas de iOS.
Report URI revisó 1.611 archivos de Optimizely y halló 188 infectados, de 178 organizaciones: 32 de banca y finanzas, 23 de tecnología, 20 de comercio minorista, 12 de streaming y 10 de medios. Helme advirtió que la cifra real probablemente es mayor. La primera inyección detectada fue a las 04:21 UTC en la página de la BBC; a las 19:25 las billeteras de los atacantes habían recibido unos USD 7.040, casi todo en bitcoin. A las 23:11 UTC todos los archivos estaban limpios, y el servidor principal de los atacantes dejó de responder el 17 de noviembre. Optimizely reconoció el incidente en su página de estado.
Aún hay datos sin confirmar. Reuters informó que no pudo verificar si el código funcionó en cada caso ni cuántas víctimas dejó, y MATT Research indica que se demostró la entrega de los kits, pero no una infección exitosa en un dispositivo real. Salesforce dijo investigar cambios no autorizados y desactivó los scripts; Equifax dejó de usar la plataforma y dijo no hallar pruebas de compromiso; IKEA evaluaba el impacto. Además, de 256 servidores revisados, solo 24 (15%) bloquearon el código gracias a su política de seguridad de contenido.
Report URI recomienda a quien visitó alguno de esos sitios ese día actualizar el iPhone o iPad, verificar que las transferencias de criptomonedas llegaron a la dirección prevista y revisar los resúmenes de tarjetas. La firma aclara que no puede saber cuántas tarjetas, cookies o capturas se robaron, ni cuántos dispositivos iOS se infectaron antes de que el ataque se detuviera.
Esta nota se redactó con apoyo de inteligencia artificial a partir de las fuentes citadas y fue revisada y aprobada por la redacción de Ajá Guajira.
Fuentes
- Infobae TecnoFuente primaria
Historial de la noticia
- 17 de nov, 7:21 a. m.Publicada como ◉En verificación
¿Qué te pareció?
Comentarios
Inicia sesión para comentarTambién te puede interesar
 ◉En verificaciónJugadores de GTA VI en Xbox denuncian suspensiones de dos días por clips subidos automáticamentehace 22 horas
 ◉En verificaciónMusk elogia a Anthropic y dice que cortaría el acuerdo de cómputo si causa un daño graveayer
 ✓ConfirmadoCairncross deja la ciberseguridad de la Casa Blanca tras una serie de fallos tecnológicos en EE. UU.anteayer
 ◉En verificaciónJPMorgan, Visa y Mastercard reconocen ciberataque a proveedores que expuso datos de contacto de clienteshace 3 días
Sé el primero en comentar.