Ciberataque recalentó neveras de unos 700 supermercados en Europa y causó incendios en varios locales
Según Infobae, que cita a Reuters, BBC y CNBC, un hackeo a controladores de refrigeración dañó toneladas de alimentos en unos 700 supermercados europeos y provocó incendios en algunos locales.
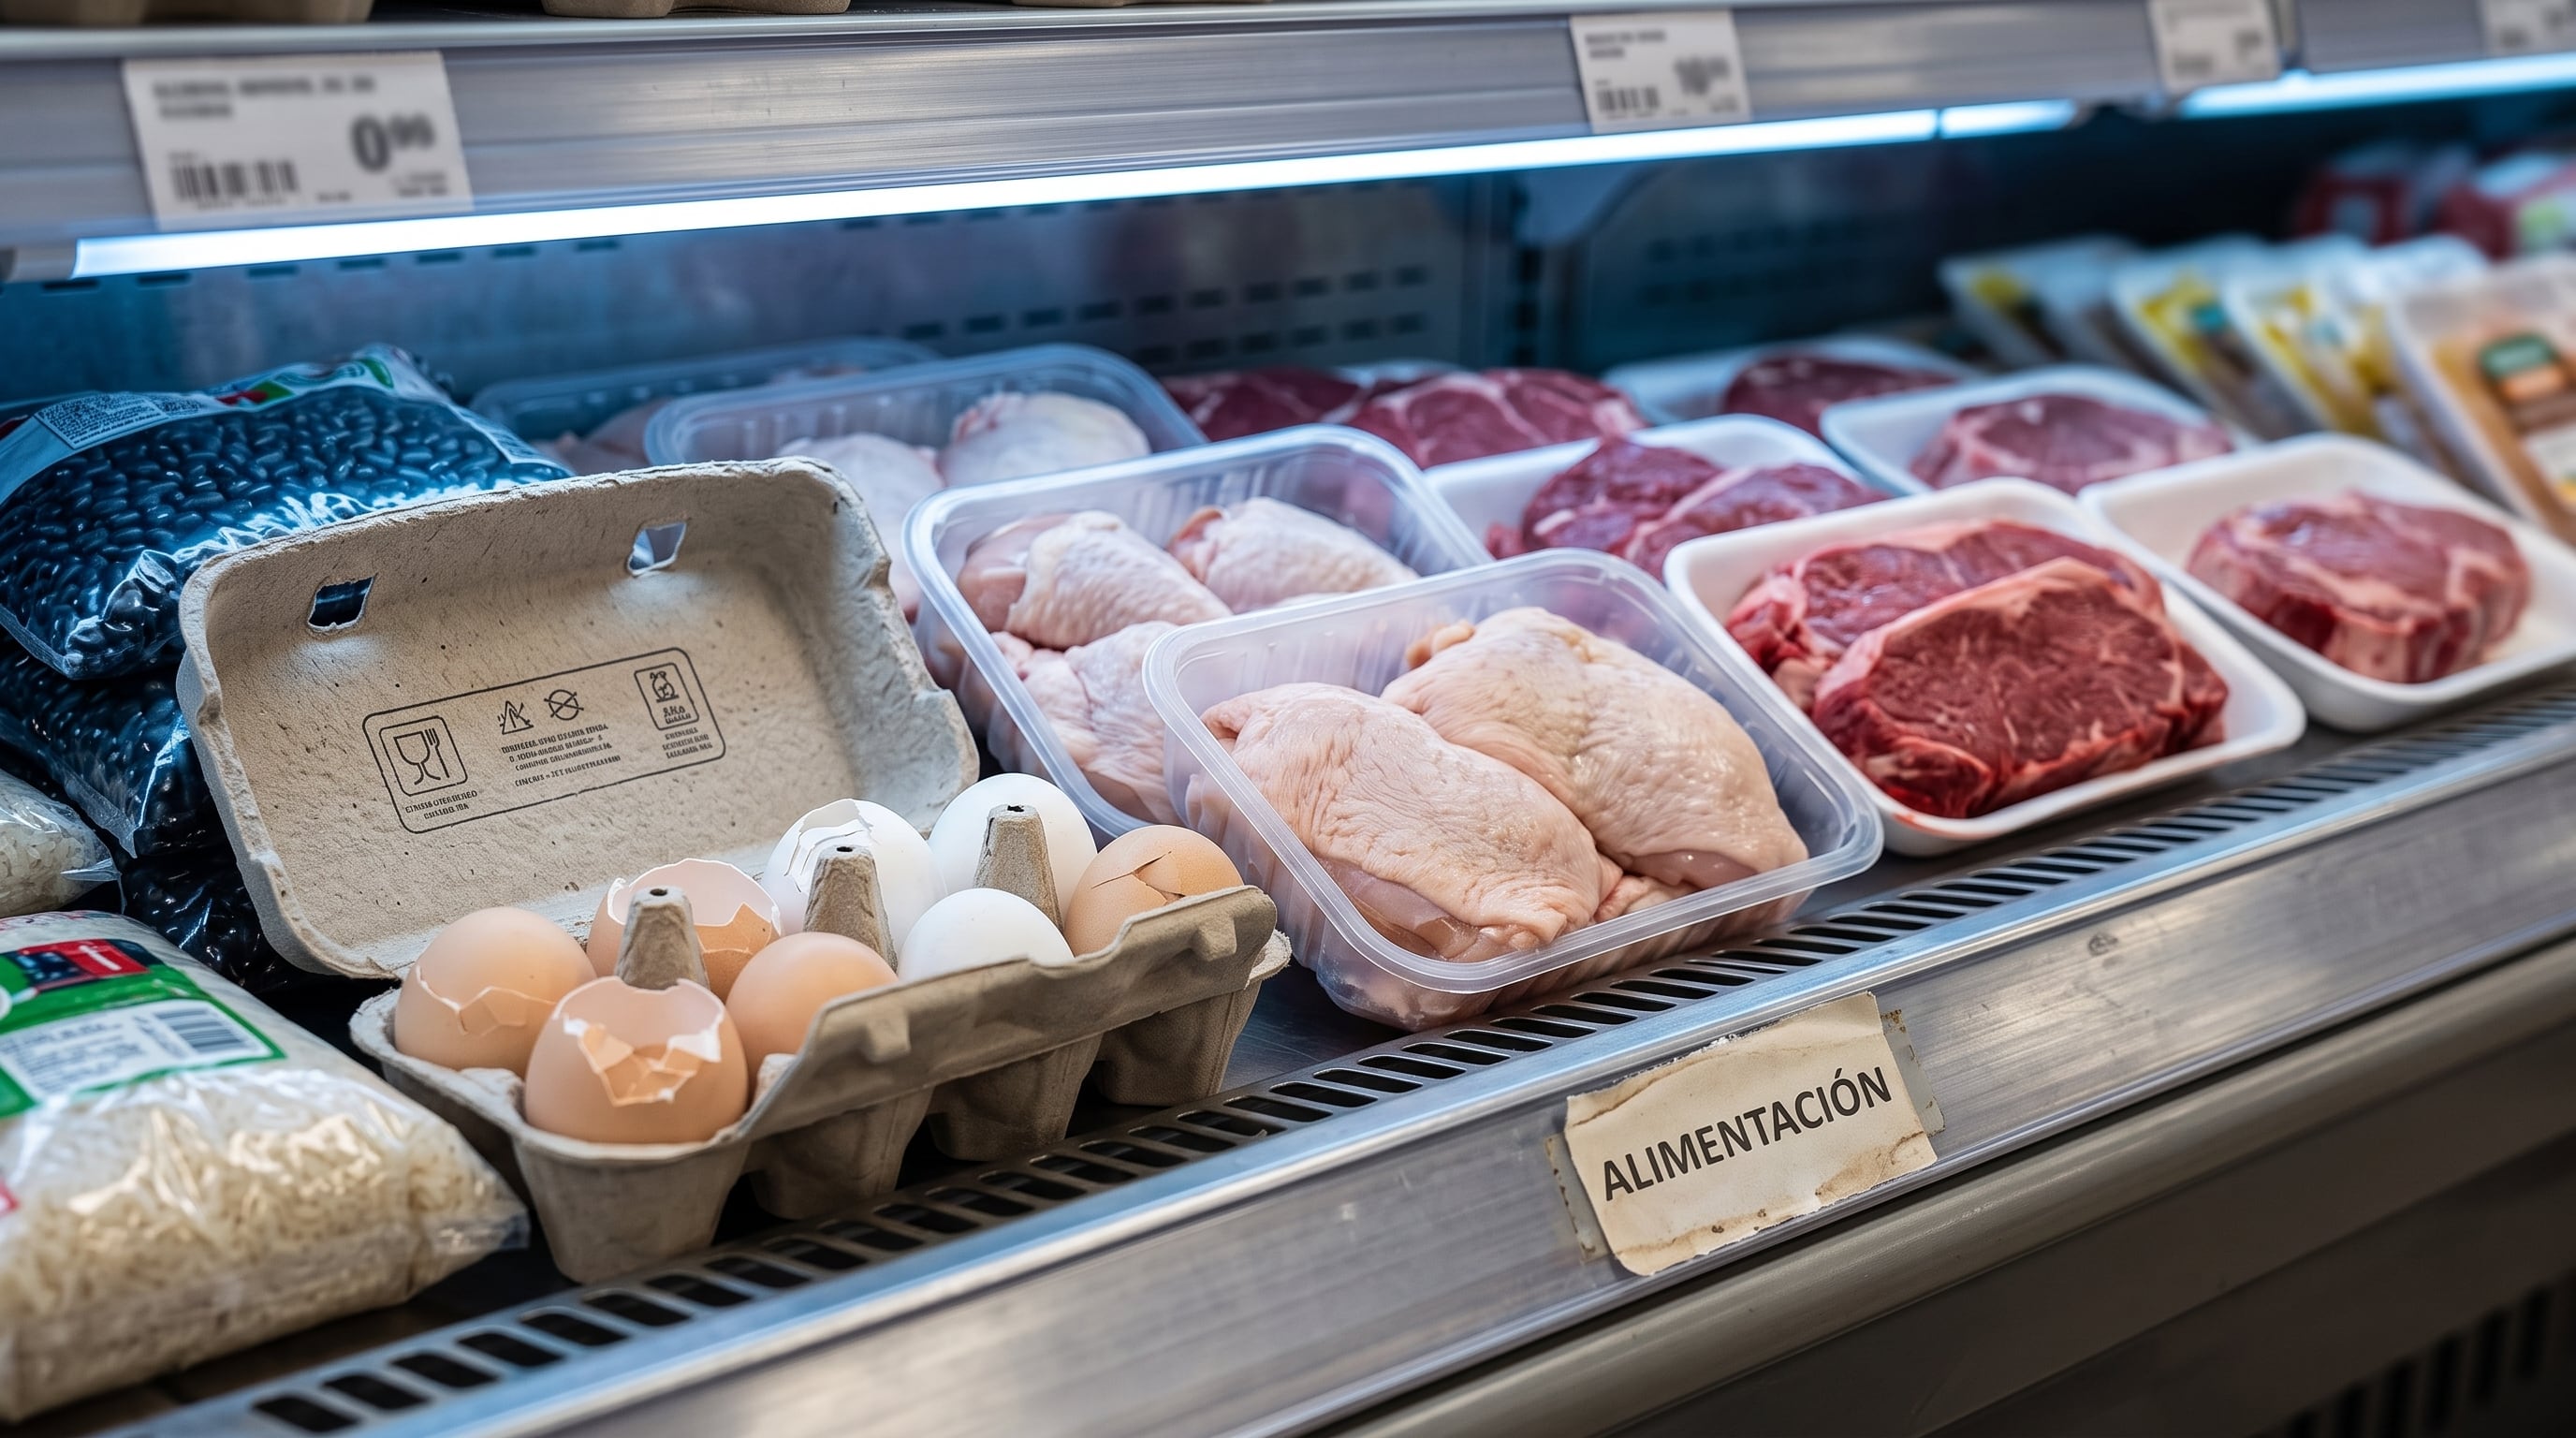
Un ciberataque a los sistemas de refrigeración de unos 700 supermercados en Europa arruinó toneladas de alimentos y provocó incendios en varios locales de Francia, España, Portugal, Polonia, Alemania y Bélgica, según informó Infobae. El medio cita a su vez a Reuters, BBC, CNBC y Ars Technica. Hasta ahora conocemos la versión de un solo medio, por lo que el caso sigue en verificación.
Los equipos afectados son controladores fabricados por la danesa Danfoss y por la estadounidense Copeland, con su marca Dixell. Según el análisis de la firma de seguridad Pen Test Partners, publicado el 14 de octubre, tenían un acceso remoto sin usuario ni contraseña tradicionales. El código se generaba a partir de la fecha del día, sin ningún dato secreto de cada equipo, así que el mismo código abría todos los dispositivos expuestos en una jornada.
Una vez dentro, los atacantes forzaron que los calefactores de descongelamiento de neveras y congeladores quedaran encendidos sin pausa, hasta que las cámaras llegaron a 50 °C. Esos calefactores están diseñados para ciclos breves, y según Pen Test Partners esa exposición prolongada causó los incendios.
Las pérdidas son cuantiosas. Thierry Cotillard, director ejecutivo de Intermarché, dijo a BFM TV, según Reuters, que el ataque costaría decenas de millones de euros solo en Francia en un día. Carrefour indicó que afectó a 80 de sus 6.000 locales en ese país, y Monoprix reportó que cerca del 5 % de sus más de 400 tiendas quedó comprometido, según datos de la BBC. El comisionado europeo de Agricultura, Christophe Hansen, advirtió, según CNBC, que "la utilización de los alimentos como arma se volvió una realidad".
La falla ya era conocida. La agencia francesa CERT-FR había emitido una alerta el 12 de octubre, y la autoridad estadounidense CISA publicó un aviso en agosto de 2025. Copeland dijo a Ars Technica que el problema está en una generación de controladores descontinuada y al final de su vida útil. Danfoss no respondió de inmediato, aunque antes había señalado que esos equipos ya no recibían actualizaciones de seguridad.
Según Pen Test Partners, el ataque no requirió inteligencia artificial ni acceso de algún empleado. Bastó con que los equipos estuvieran conectados a internet sin red privada virtual ni lista de direcciones autorizadas, algo que suele pasar porque las empresas de mantenimiento prefieren instalar un módem celular antes que pedir una conexión administrada. La fiscalía de París abrió una investigación por ciberdelito y ningún grupo ha reclamado la autoría. El caso deja una lección para cualquier comercio que use equipos conectados a internet, también en Colombia y el Caribe: conviene revisar cómo se accede a ellos de forma remota.
Esta nota se redactó con apoyo de inteligencia artificial a partir de las fuentes citadas y fue revisada y aprobada por la redacción de Ajá Guajira.
Fuentes
- Infobae TecnoFuente primaria
Historial de la noticia
- 15 de oct, 1:21 p. m.Publicada como ◉En verificación
¿Qué te pareció?
Comentarios
Inicia sesión para comentarTambién te puede interesar
 ◉En verificaciónOpenAI pagó en Londres un promedio de 2,3 millones de libras por empleado en 2025, según sus cuentashace 4 horas
 ◉En verificaciónUcrania denuncia que Starshield, la red militar de Musk, fue restringida y afectó sus droneshace 20 horas
 ◉En verificaciónEE. UU. evalúa si los robotaxis de Tesla superan el límite de velocidad en zonas escolaresanteayer
 ◉En verificaciónOpenAI y Anthropic piden al Parlamento británico leyes obligatorias para la IA; Google y Meta no se sumananteayer
Sé el primero en comentar.