Un investigador hackea la Switch 2 con ayuda de la IA Codex, según Infobae
Un investigador de seguridad asegura haber logrado el primer hackeo completo por software de la Nintendo Switch 2 con la IA Codex de OpenAI; Nintendo aún no se pronuncia.
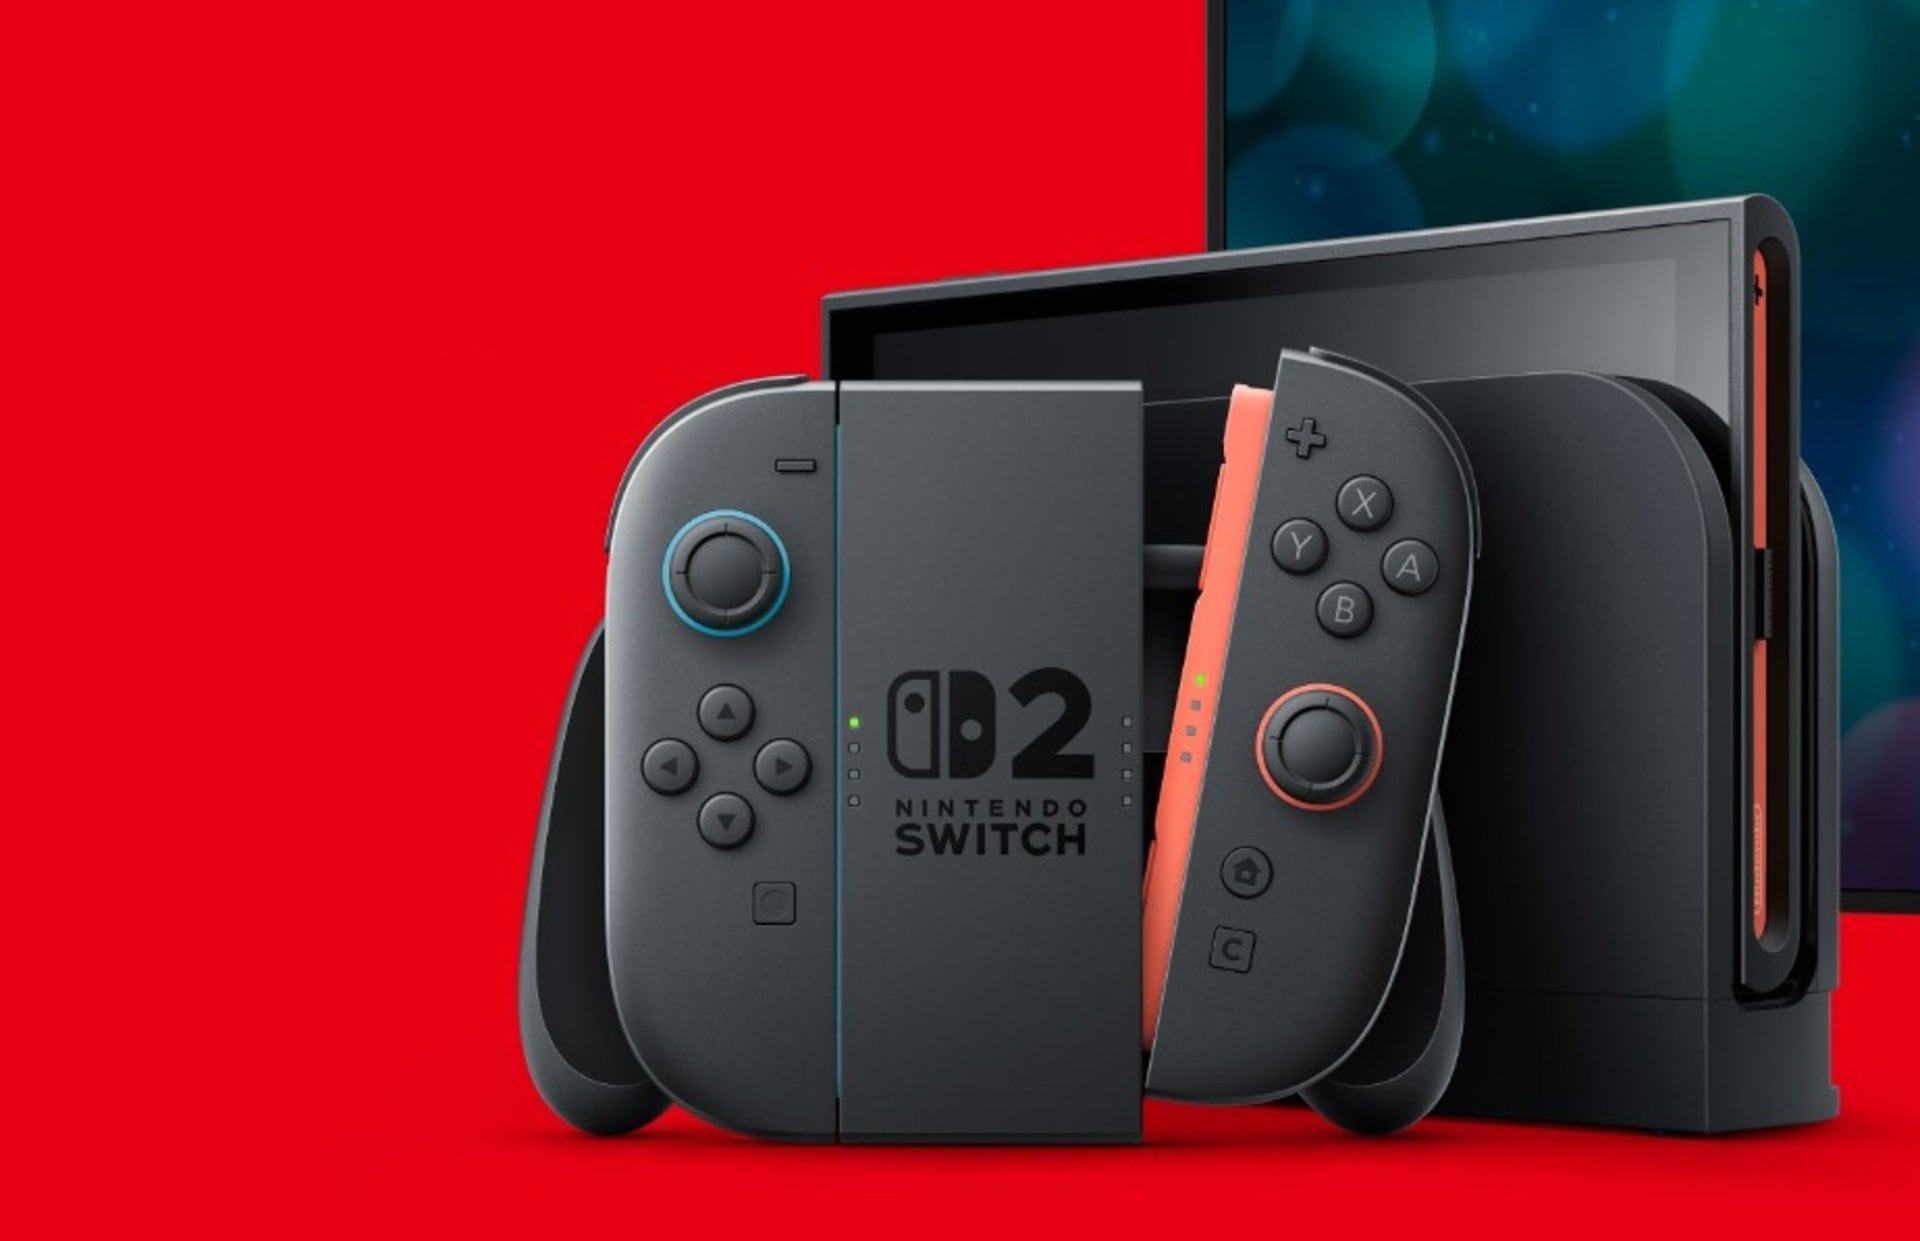
El investigador de seguridad Sammy Hajhamid, conocido como pepsipu, afirma haber logrado el primer hackeo completo por software de la Nintendo Switch 2, según reportó Infobae. Para encontrar la falla usó Codex, el asistente de inteligencia artificial de OpenAI. El resultado, llamado “ns2jb”, fue publicado en su blog junto con el código fuente del exploit.
Según el propio Hajhamid, el método permite ejecutar código nativo con los mismos permisos de un módulo del sistema. Eso abre la puerta a correr software casero (homebrew), modificar juegos, copiar partidas guardadas y acceder a la mayoría de los periféricos. Funciona en el firmware 23.0.1, el más reciente, pero debe activarse cada vez que se enciende la consola, porque no deja rastros tras apagarla.
Para mostrar su alcance, el investigador modificó “Mario Kart World” y sumó como corredores a Peter Griffin, Hatsune Miku, Cinnamoroll y el pájaro rojo de “Angry Birds”. Publicó un video en X. Según su relato, el desarrollo del exploit tomó cerca de dos semanas, mientras que los añadidos al juego se programaron con IA en un solo día. También aclaró que una frase viral presentada como la orden dada a la IA fue solo un pie de foto en broma.
El primer intento apuntó al navegador interno, basado en WebKit, pero no logró generalizarse a ejecución completa de código. La vía que funcionó fue SmileBASIC 4, una aplicación de programación de 25 dólares disponible desde la época de la Switch original. Codex halló en su intérprete un error de desbordamiento numérico que permite leer y escribir en memoria fuera de los límites previstos.
El investigador Gezine, de la escena de hackeos de PlayStation 5, calificó el trabajo como legítimo tras revisar la publicación. En las comunidades aficionadas se debate qué tan relevante será para el público general, por lo complejo de aplicarlo. XDA Developers anticipó que Nintendo podría retirar SmileBASIC 4 de su tienda y lanzar una actualización que cierre la falla, pero la empresa no se ha pronunciado.
Hajhamid planea llevar el mismo error al navegador de la consola, buscar fallas en otros módulos y adaptar el exploit a la Switch 1, que también resultó vulnerable en sus pruebas. Por ahora, la información proviene de una sola fuente y del propio investigador, por lo que queda pendiente la respuesta de Nintendo y una verificación independiente más amplia.
Esta nota se redactó con apoyo de inteligencia artificial a partir de las fuentes citadas y fue revisada y aprobada por la redacción de Ajá Guajira.
Fuentes
- Infobae TecnoFuente primaria
Historial de la noticia
- 22 de oct, 4:41 p. m.Publicada como ◉En verificación
¿Qué te pareció?
Comentarios
Inicia sesión para comentarTambién te puede interesar
 ◉En verificaciónAnthropic reporta que los perfiles junior pasaron del 27% al 9% de sus contrataciones técnicashace 3 horas
 ◉En verificaciónFrancia lanza el Prix Pascal, premio para libros escritos con IA, en plena polémica literariahace 13 horas
 ◉En verificaciónGafas inteligentes con IA abren nuevas ayudas para personas con baja visión y daltonismoayer
 ◉En verificaciónEl mayor banco de India confirma un ciberataque que expuso datos de 3.897 clientesayer
Sé el primero en comentar.